IMDEA Networks
NEXTONIC acoge la prueba de concepto de un enfoque de soberanía digital basado en hardware para infraestructuras cloud y edge
NEXTONIC ha acogido la prueba de concepto de una arquitectura de seguridad que sustituye la evaluación basada en direcciones IP por una identidad de carga de trabajo verificable criptográficamente y vinculada al hardware, desarrollada por investigadores de Red Hat, Telefónica y JPMorganChase
17 Septiembre 2026
El laboratorio NEXTONIC, la infraestructura abierta de innovación 5G/6G cofundada por IMDEA Networks Institute y Telefónica, ha acogido la prueba de concepto (PoC) de una nueva arquitectura de seguridad que sustituye la evaluación basada en direcciones IP por una identidad de carga de trabajo verificable criptográficamente y vinculada al hardware. Los resultados de este trabajo conjunto, desarrollado con Red Hat, Telefónica y JPMorganChase, se han publicado en el blog de Red Hat bajo el título «Substituting IP address evaluation with hardware-rooted sovereign zero trust».
En la actualidad, la mayoría de las organizaciones siguen utilizando la dirección IP para evaluar los derechos de acceso a datos sensibles, especialmente en lo que respecta a la ubicación, es decir, para identificar desde dónde se accede a ellos.
Este modelo es frágil, costoso de gestionar y, sobre todo, fácil de falsificar: basta una VPN para que una carga de trabajo parezca ejecutarse dentro de una jurisdicción autorizada sin estarlo. A medida que las normativas nacionales y regionales endurecen las condiciones sobre dónde pueden alojarse los datos y quién puede procesarlos, un identificador cuya autenticidad no puede demostrarse pasa de ser un mecanismo de control a convertirse en un riesgo para el cumplimiento normativo.
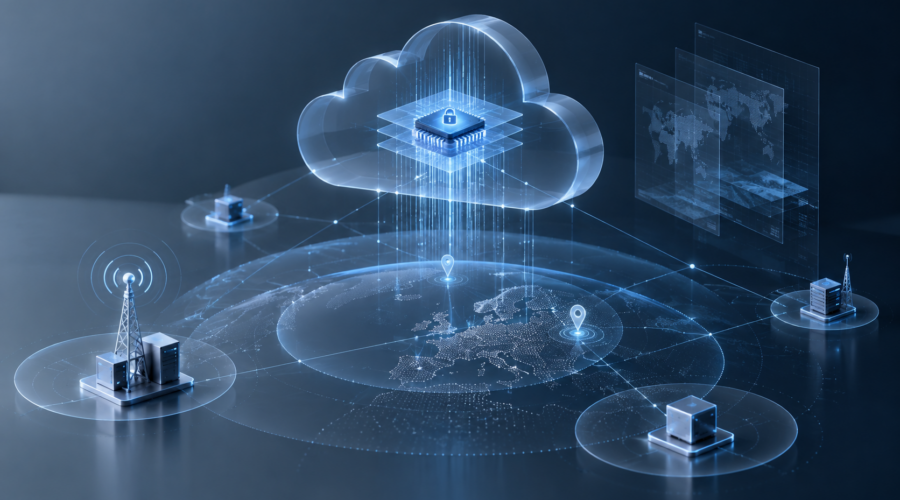
El enfoque demostrado en NEXTONIC aborda este problema desde su origen. Combina una identidad abierta de cargas de trabajo basada en SPIFFE/SPIRE con la atestación mediante TPM, vinculando cada carga de trabajo tanto a la plataforma física sobre la que se ejecuta como a los dispositivos asociados a dicha plataforma, incluida su fuente de geolocalización, proporcionada por un tercero de confianza a través de una API de localización de red de CAMARA. El resultado es una geovalla verificable: una atestación firmada por hardware que demuestra que una determinada carga de trabajo se está ejecutando realmente dentro de un territorio concreto. De este modo, las políticas de acceso pueden aplicarse sobre evidencias y no sobre suposiciones, y revocarse automáticamente si una carga de trabajo se desplaza fuera del perímetro autorizado.
La contribución de NEXTONIC ha sido clave en esta segunda fase. El laboratorio proporcionó el entorno de red móvil en el que se generó y validó la geolocalización resistente a la suplantación (spoofing), permitiendo probar el concepto de extremo a extremo sobre una infraestructura 5G realista, y no únicamente mediante simulación. Este es precisamente el papel para el que se creó el laboratorio: convertir propuestas de arquitectura tecnológica en resultados demostrables y reproducibles antes de que lleguen a los organismos de estandarización y al mercado.
Para Europa, las implicaciones van más allá de la ingeniería de seguridad. Hasta ahora, la soberanía digital se ha sustentado principalmente en mecanismos contractuales y jurisdiccionales; este trabajo permite demostrarla desde un punto de vista técnico. Un operador, una entidad bancaria o una administración pública puede demostrar —de forma criptográfica, continua y sin depender de la declaración de ningún intermediario— que los datos regulados se han procesado exclusivamente en hardware autorizado y dentro de fronteras permitidas. De este modo, la soberanía deja de ser una declaración de intenciones y pasa a convertirse en una propiedad auditable de la propia infraestructura.
La arquitectura se basa íntegramente en tecnologías de código abierto y estándares abiertos, y ya está contribuyendo a iniciativas del sector como el borrador del IETF sobre geofencing verificable y el proyecto AegisEdgeAI de la Linux Foundation.
“Para Telefónica, la soberanía digital no puede seguir siendo una promesa contractual: debe convertirse en una propiedad de la red que podamos demostrar de forma continua y ante cualquier auditor”, señala Diego López, investigador de Telefónica en el proyecto y miembro del consejo de NEXTONIC. “Esta prueba de concepto demuestra que la identidad de las cargas de trabajo vinculada al hardware permite a un operador demostrar exactamente dónde se han procesado los datos regulados, sobre qué plataforma y dentro de qué fronteras”.
Comentarios recientes